人の弱みにつけ込む巧妙な情報盗難

デジタル化を知りたい
先生、「ソーシャルエンジニアリング」って言葉がよくわからないんですけど、教えてもらえますか?

デジタル化研究家
そうですね。「ソーシャルエンジニアリング」とは、コンピューターを使わずに、人の心の隙や騙されやすいところを突いて、パスワードなどの秘密情報や大切な書類を盗み出す方法のことです。例えば、ウソの電話でパスワードを聞き出したり、こっそりゴミ箱から書類を盗んだりする行為が挙げられます。
デジタル化を知りたい
人の弱みにつけこむんですね。具体的にどんな対策をすればいいのでしょうか?
デジタル化研究家
大切なのは、パスワードなどの秘密情報を誰にも教えないこと、書類はシュレッダーできちんと処分することです。会社全体で、情報管理のルールを作り、セキュリティについて学ぶ機会を設けることも重要ですね。
ソーシャルエンジニアリングとは。
『ソーシャルエンジニアリング』とは、コンピューターやネットワークを使わずに、人の心の隙や行動の癖につけこんで、システムのログインに必要な情報や大切な情報を盗み出す方法のことです。
悪意を持った攻撃者は、よく人の心理的な弱点を利用します。例えば、会社の情報システムの担当者を装って社員に電話をかけ、「システムを新しくするために、ログインのパスワードを教えてください」と嘘を言って不正に聞き出したり、掃除員のふりをして会社のゴミ箱から捨てられた重要な書類を盗んだりするといった方法があります。
このようなことを防ぐためには、パスワードなどの秘密の情報を誰にも教えない、書類は裁断機にかけるといった規則を設けたり、安全に関する教育を徹底することが大切です。
巧妙な情報盗難とは
『巧妙な情報盗難』とは、人の心の隙や行動の癖を突いて、秘密の情報をかすめ取る方法です。まるで詐欺師のように、言葉巧みに相手を騙し、情報を探り出します。
例えば、ある会社員がパソコンで仕事をしていると、見慣れない画面が現れ『システムに問題が発生しました。至急、パスワードを入力してください』と表示されたとします。焦った会社員がパスワードを入力すると、たちまち攻撃者に情報が盗まれてしまいます。このように、巧妙な嘘で相手を騙し、自ら情報を提供させるのです。
また、ある社員になりすまして電話をかけ、『書類を至急送ってください』と頼むこともあります。受け取った相手が不審に思わず書類を送ってしまうと、重要な情報が盗まれてしまいます。相手を信じ込ませることで、重要な書類などを盗み出すのです。
他にも、親切な言葉で近づき、困っているふりをして、情報を聞き出すこともあります。例えば、『パソコンの使い方が分からなくて困っています。教えていただけませんか』と頼み、親切心で対応した人から情報を盗み取るのです。人の善意につけ込み、警戒心を解いて情報を盗むのです。
このように、巧妙な情報盗難は、高度な技術は必要ありません。人の心の隙につけ込むため、誰もが被害者になる可能性があります。そのため、日頃から情報管理を徹底し、不審な人物や連絡には警戒することが大切です。怪しい電話やメールには対応せず、少しでもおかしいと感じたら、周りの人に相談したり、専門の部署に連絡したりするなど、一人で抱え込まず、周りの助けを借りるようにしましょう。
巧妙な情報盗難は、私たちの身近に潜む危険です。一人ひとりが注意深く、適切な行動をとることで、被害を防ぐことができます。
| 巧妙な情報盗難の手口 | 概要 | 対策 |
|---|---|---|
| 嘘のシステムエラー表示 | 偽のエラー画面を表示し、パスワード等の情報を入力させる | ・情報管理を徹底する ・不審な人物や連絡に警戒する ・怪しい電話やメールには対応しない ・少しでもおかしいと感じたら、周りの人に相談する ・専門の部署に連絡する ・一人で抱え込まず、周りの助けを借りる |
| なりすまし電話 | 社員になりすまして電話をかけ、書類を送付させる | |
| 親切な言葉での接近 | 困っているふりをして、情報を聞き出す |
よくある事例
だましの手口は、実にさまざまです。よくあるのは、会社の情報を取り扱う人を装って、電話で社員に近づき「システムの緊急点検のため、合言葉が必要です」などと嘘をついて、情報を聞き出すやり方です。また、同じ会社の人間を装い「仕事で使う機械の調子が悪いので、使い方を見てほしい」と持ちかけて、不正に操作の許可を得る手口もあります。他にも、オフィスのくずかごから捨てられた書類を盗み、大事な情報を得るといった、昔ながらのやり方も使われます。
巧妙な手口を使うため、だまされていると気づきにくいことが特徴です。例えば、実在する社員の名前や部署名を使って話しかけたり、会社のロゴが入った偽のメールを送ったりするなど、信じてしまいやすい状況を作り出します。また、親しげな口調で話しかけて警戒心を解いたり、緊急性を装って考える時間を与えなかったりするなど、心理的な駆け引きも巧みに利用します。
さらに、最近の傾向として、世間で話題になっている出来事や会社の状況を悪用するケースも増えています。例えば、大きな災害が発生した直後に、被災者支援を装って寄付金をだまし取ったり、会社の業績悪化を口実に、リストラ候補者の情報を聞き出そうとしたりするなど、状況に合わせた手口が用いられます。
このように、だましの手口は常に進化しており、巧妙化しています。そのため、普段から情報管理を徹底し、怪しい電話やメールには十分注意する必要があります。また、社内でも定期的に注意喚起を行い、社員一人ひとりの意識を高めることが大切です。
| 種類 | 手口 | 特徴 |
|---|---|---|
| なりすまし | ・システム担当者を装い、合言葉などを聞き出す ・社員を装い、機械操作の許可を得る |
信じてしまいやすい状況を作る (例:実在する社員の名前や部署名を使う、会社のロゴ入り偽メール) |
| 盗み | オフィスのくずかごから書類を盗む | 昔ながらの方法 |
| 心理的駆け引き | ・親しげな口調で警戒心を解く ・緊急性を装い考える時間を与えない |
巧妙な心理操作 |
| 時事悪用 | ・災害直後に被災者支援を装い寄付金をだまし取る ・会社の業績悪化を口実にリストラ候補者の情報を聞き出す |
状況に合わせた手口 |
狙われる情報
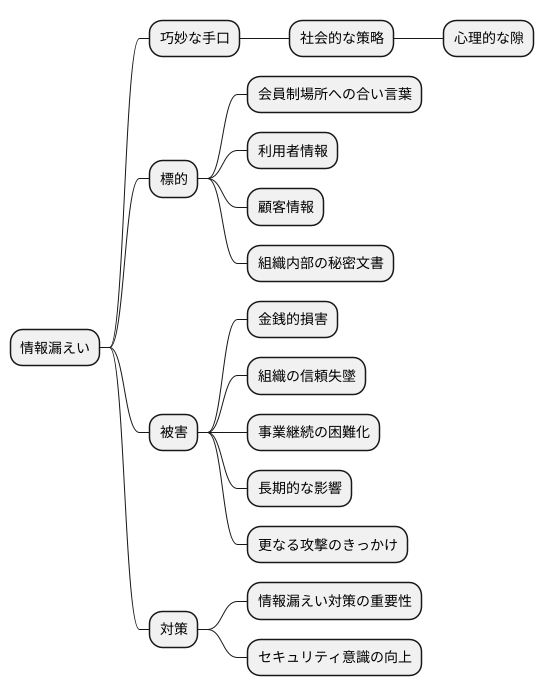
近頃、巧妙な手口で情報を盗み出す事件が増えています。こうした事件では、人の心理的な隙を突いて情報を盗み出す「社会的な策略」が多用されています。この社会的な策略によって、組織にとって大切な情報が狙われています。例えば、会員制の場所にアクセスするための合い言葉や、利用者の情報をはじめ、顧客に関する情報や、組織内部の秘密文書などがその対象です。
これらの情報が外部に漏れてしまうと、金銭的な損害はもちろんのこと、組織の信頼が失墜する恐れがあります。加えて、事業の継続が難しくなるといった深刻な影響も懸念されます。情報漏えいは、一度発生すると、その影響が長期に渡る可能性があります。組織の信頼回復には多大な時間と労力を要し、事業の継続にも大きな支障をきたす可能性があります。
さらに、盗み出した情報を元に、更なる攻撃のきっかけを作られる危険性も無視できません。一度情報を盗まれたことで、組織の安全対策の弱点や、情報管理の体制の不備が明らかになり、それを利用したさらなる攻撃に繋がる可能性があります。例えば、盗まれた情報をもとに、組織のネットワークに侵入し、より重要な情報を盗み出したり、システムを破壊したりするなどの攻撃が考えられます。こうした二次的な被害を防ぐためにも、情報漏えい対策は非常に重要です。組織全体で情報セキュリティの意識を高め、巧妙な手口の犯罪から大切な情報を守る必要があります。
対策の重要性
巧妙なだましによって情報や金品を盗む、いわゆる「人間系」の攻撃から身を守るには、機械や道具に頼るだけでなく、一人ひとりの注意深さが欠かせません。こうした攻撃は、人の心の隙や油断につけこむため、いくら堅牢な防御壁を築いても、人の意識が低ければ簡単に突破されてしまいます。
まず「怪しい」と感じる電話や電子手紙には、決して対応しないようにしましょう。巧妙な話術で個人情報を聞き出そうとしたり、偽のホームページに誘導してパスワードを盗もうとしたりする手口が横行しています。少しでも不審に思ったら、すぐに電話を切り、電子手紙は開かずに削除しましょう。
また、どんなに親しげな相手でも、安易に自分の情報、例えば、名前や住所、電話番号、勤め先などを教えてはいけません。特に、銀行口座やクレジットカードの情報は、絶対に教えてはいけません。不用意に書類を放置することも危険です。書類には、個人情報や会社の機密情報が記載されている可能性があります。書類は、鍵のかかる場所に保管するか、シュレッダーで裁断するなどして、適切に処理しましょう。
さらに、会社全体で定期的に安全に関する教育を行い、最新の攻撃の手口やその防ぎ方などの情報を共有することも大切です。一人ひとりが常に最新の情報を把握し、「もしかしたら、これは攻撃かもしれない」という意識を持つことで、被害を未然に防ぐことができます。
安全を守るには、一人ひとりの心がけと、会社全体で取り組む姿勢が重要です。常に警戒を怠らず、安全意識を高めていきましょう。
| 対策 | 詳細 |
|---|---|
| 怪しい連絡への不対応 | 不審な電話やメールには応答せず、電話は切り、メールは削除 |
| 個人情報の保護 | 氏名、住所、電話番号、勤務先、銀行口座、クレジットカード情報などを安易に教えない。書類は適切に保管・処理 |
| セキュリティ教育の実施 | 会社全体で定期的に安全教育を実施し、最新の攻撃の手口や対策情報を共有 |
| セキュリティ意識の向上 | 一人ひとりが常に最新の情報に通じ、攻撃の可能性を常に意識する |
具体的な対策
情報を取り扱う機器の安全性を高めるためには、幾つかの具体的な方法があります。まず、機器にアクセスするための合言葉は、定期的に変更することが大切です。そして、合言葉は、他人に推測されにくい複雑なものにする必要があります。例えば、数字や記号、大文字と小文字を組み合わせた長い合言葉が良いでしょう。
さらに、合言葉による確認だけでなく、他の方法も組み合わせることで、より安全性を高めることができます。例えば、携帯電話に送られてくる確認番号を入力したり、指紋や顔などの身体的特徴を利用したりする方法があります。これらを組み合わせることで、たとえ合言葉が盗まれてしまった場合でも、不正に機器を使われることを防ぐことができます。
また、見知らぬ人から送られてきた電子郵便に添付されている文書を開いたり、よく知らない記憶装置を自分の機器に接続したりすることは大変危険です。これらの行動は、機器に悪い影響を与える原因となる可能性があります。このような基本的な注意点を常に意識し、実行することが重要です。
さらに、人の弱みに付け込む巧妙なだましによって情報を盗み出す手口も存在します。会社で働く人は皆、このような手口についてよく理解し、不審な点に気付いたらすぐに上司や安全管理の担当者に報告する必要があります。会社全体で安全に対する意識を高め、適切な対策を準備しておくことで、万が一、被害に遭った場合でも、その影響を最小限に食い止めることができるでしょう。
| カテゴリ | 対策 |
|---|---|
| パスワード管理 | 定期的な変更、複雑なパスワードの使用(数字、記号、大文字小文字の組み合わせ) |
| 多要素認証 | パスワードに加えて、携帯電話への確認コード、指紋認証、顔認証などを利用 |
| 外部からの脅威 | 不審なメールの添付ファイルを開かない、不明な記憶装置を接続しない |
| ソーシャルエンジニアリング対策 | 手口をよく理解し、不審な点を発見したら上司や担当者に報告 |
教育と訓練
人が巧みに利用される、ソーシャルエンジニアリングという巧妙な攻撃から組織を守るためには、継続的な教育と訓練が何よりも重要です。この教育は、組織の構成員一人ひとりが、ソーシャルエンジニアリングの様々な手口や、それに潜む危険性をしっかりと理解し、適切な行動をとれるようにすることを目指すものです。
具体的な方法としては、事例を盛り込んだ研修が有効です。過去の事例を学ぶことで、現実世界でどのようにソーシャルエンジニアリングが使われるのかを理解し、危険性を肌で感じることができます。さらに、模擬のソーシャルエンジニアリング攻撃を実施することで、実践的な対応力を養うことができます。想定外の事態に遭遇した際に、冷静に状況を判断し、適切な行動をとる訓練は、机上の学習だけでは得られない貴重な経験となります。
また、最新の脅威情報や対策方法を共有することも大切です。ソーシャルエンジニアリングの手口は常に進化しており、古い知識だけでは対応できません。組織全体で最新の情報を共有し、常に警戒心を高く保つことが重要です。社内報や定期的な会合などを活用し、最新の情報を迅速に伝える仕組みを作ることで、組織全体のセキュリティ意識を高めることができます。
このように、継続的な教育と訓練は、組織全体のセキュリティレベルを高め、ソーシャルエンジニアリングに対する抵抗力を強化していく上で欠かせない取り組みです。一人ひとりの意識向上と実践的な訓練を通して、巧妙な攻撃から組織を守り、安全な活動を維持していく基盤を築くことが重要です。